Attacco Harvest Now, Decrypt Later: Rischi e Strategie di Difesa Negli ultimi anni, il panorama cyber ha visto l'emergere di minacce sempre più sofisticate. Una delle più preoccupanti è rappresentata dall'attacco noto come "Harvest Now, Decrypt Later". Questa strategia, con…
Indice
Attacco Harvest Now, Decrypt Later: Rischi e Strategie di Difesa
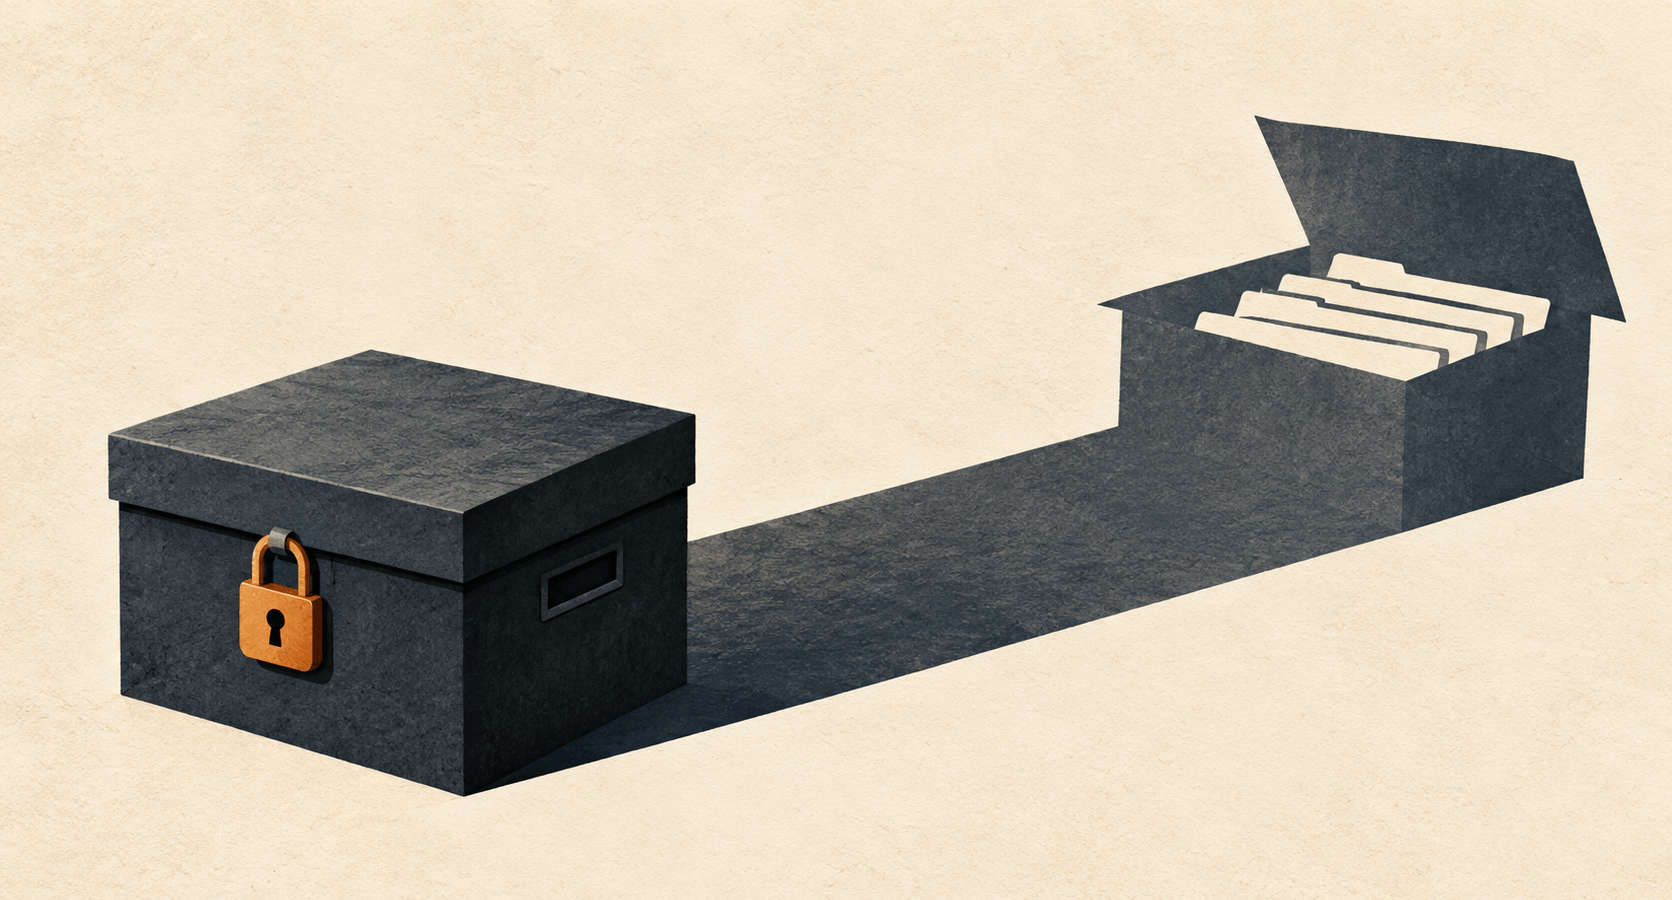
Negli ultimi anni, il panorama cyber ha visto l’emergere di minacce sempre più sofisticate. Una delle più preoccupanti è rappresentata dall’attacco noto come “Harvest Now, Decrypt Later”. Questa strategia, con una visione a lungo termine, consente ai malintenzionati di catturare dati criptati oggi, con l’intenzione di decifrarli in un futuro prossimo, grazie ai progressi dei computer quantistici. Le aziende italiane, così come le loro controparti internazionali, si trovano di fronte alla necessità di rivedere le proprie politiche di sicurezza per garantire una protezione efficace contro queste nuove modalità di aggressione.
I Rischi del Futuro: Il Potere dei Computer Quantistici
La minaccia principale derivante dall’attacco Harvest Now, Decrypt Later è l’avanzamento della tecnologia quantistica. Questi computer, più potenti dei tradizionali supercomputer, hanno il potenziale di rompere le attuali tecniche di crittografia che garantiscono la sicurezza dei dati sensibili. Gli hacker, quindi, possono colpire le aziende oggi, raccogliendo una massa di informazioni criptate, per poi attaccare nel momento in cui i computer quantistici diventino abbastanza accessibili e potenti da decifrare i dati rubati. Questo scenario è particolarmente preoccupante per le aziende italiane, che operano frequentemente in settori dove le informazioni riservate sono cruciali, come la finanza, la sanità e il commercio.
Riconsiderare la Sicurezza dei Dati: Cosa Possono Fare le Aziende
Il primo passo per le imprese italiane è la revisione delle proprie misure di sicurezza informatica. È fondamentale stilare un inventario delle attuali soluzioni crittografiche utilizzate e valutare le dipendenze crittografiche. Questo implica non solo contattare i fornitori e i partner commerciali per capire le loro pratiche di sicurezza, ma anche considerare una strategia a lungo termine per l’adozione di tecnologie di crittografia post-quantum. Le organizzazioni devono stabilire un piano di intervento che preveda priorità e responsabilità ben definite, coinvolgendo diversi livelli aziendali, dalla direzione IT ai vertici manageriali.
La Migrazione Post-Quantum: Urgenza e Strategia
Una volta monitorate le vulnerabilità, le aziende dovrebbero porre una forte enfasi sulla migrazione verso crittografie resistenti ai computer quantistici. Diversi studi e iniziative internazionali stanno già delineando nuovi standard per la crittografia post-quantum, e le aziende italiane devono essere pronte a muoversi in questa direzione. Collaborare con esperti di sicurezza informatica e partecipare a workshop e seminari può rivelarsi cruciale per adattarsi rapidamente a questa evoluzione nel panorama della sicurezza. Non solo, un approccio proattivo nella formazione dei dipendenti riguardo ai rischi e alle migliori pratiche di cybersecurity è un ulteriore tassello nella creazione di un ambiente lavorativo più sicuro.
Conclusione: Verso un Futuro Più Sicuro
In un contesto tecnologico in rapida evoluzione, è evidente che le imprese italiane devono affrontare in modo serio la minaccia rappresentata dall’attacco Harvest Now, Decrypt Later. Adottare misure preventive e investire in tecnologie crittografiche avanzate non è più un’opzione, ma una necessità. Sotto la pressione degli attacchi informatici e delle nuove tecnologie emergenti, le aziende devono evolversi, garantendo la sicurezza dei dati e la fiducia dei propri clienti. Il tempo per agire è ora: prepararsi oggi significa proteggersi domani.


